این بدافزار در میانافزار (Firmware) تعدادی از دستگاههای این شرکت، از جمله مدل Mecool KTI و چندین تیوی باکس با برندهای متفرقه شناسایی شده است. گروه امنیت سایبری سینتینت (Synthient) که در بررسی این تهدید با گوگل همکاری کرده، دستکم ۱۸۲ مدل دستگاه آلوده را شناسایی کرده است.
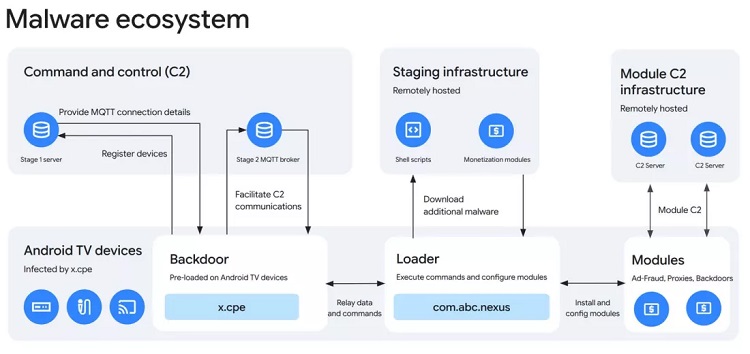
بدافزار XCPE با سوءاستفاده از یک آسیبپذیری در میانافزار دستگاهها، پس از نخستین راهاندازی آنها کد مخرب خود را اجرا میکرد. این بدافزار نخستین بار در سال ۲۰۲۴ با ساختاری ساده و تکمرحلهای ظاهر شد، اما در ادامه به معماری ماژولار سهمرحلهای تغییر یافت تا شناسایی و متوقف کردن آن دشوارتر شود.
این آلودگی تنها به تیوی باکسها محدود نبود و در دستگاههای پزشکی از راه دور، ماشینهای کارائوکه و نمایشگرهای دیجیتال نیز مشاهده شد. مهاجمان با استفاده از روشهای مبهمسازی کد، فرایندهای بررسی امنیتی گوگل را دور میزدند و حتی قابلیت محافظت در برابر بدافزارها، یعنی پلی پروتکت (Play Protect)، را غیرفعال میکردند.
دستگاههای آلوده به یک شبکه جهانی تبدیل شده بودند که امکان کلاهبرداری تبلیغاتی، سرقت اطلاعات، ثبت تصاویر صفحه، ضبط کلیدهای فشردهشده و اجرای دستورات از راه دور را فراهم میکرد. همچنین، برخی دستگاهها در شبکههای پروکسی مسکونی قرار میگرفتند تا ترافیک غیرمجاز را به سرورهای فرماندهی و کنترل (Command-and-Control یا C2) منتقل کنند.
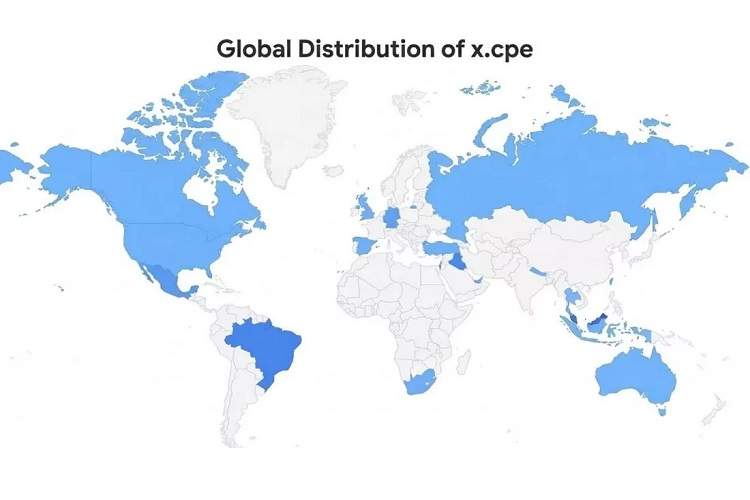
براساس گزارش منتشر شده توسط Techspot، گوگل با همکاری نهادهای پلیس و شرکتهای امنیتی بینالمللی، زیرساختهای مورد استفاده گردانندگان این باتنت را از کار انداخته است. برآورد گوگل از تعداد دستگاههای آلوده حدود ۱.۳ میلیون دستگاه است؛ اما شرکت ترندمایکرو (Trend Micro) تعداد دقیقتری معادل یک میلیون و ۴۷۲ هزار و ۵۵۴ دستگاه را در کشورهای مختلف گزارش کرده است.
گوگل همچنین ویدئوسترون و شرکتهای وابسته به آن را از تولید دستگاههای دارای گواهی رسمی اندروید و عرضه نرمافزار به دیگر تولیدکنندگان این پلتفرم محروم کرده است. این شرکت قصد دارد با تقویت برنامه تأیید محصولات اندرویدی، از سلامت میانافزار دستگاهها اطمینان بیشتری حاصل کند.