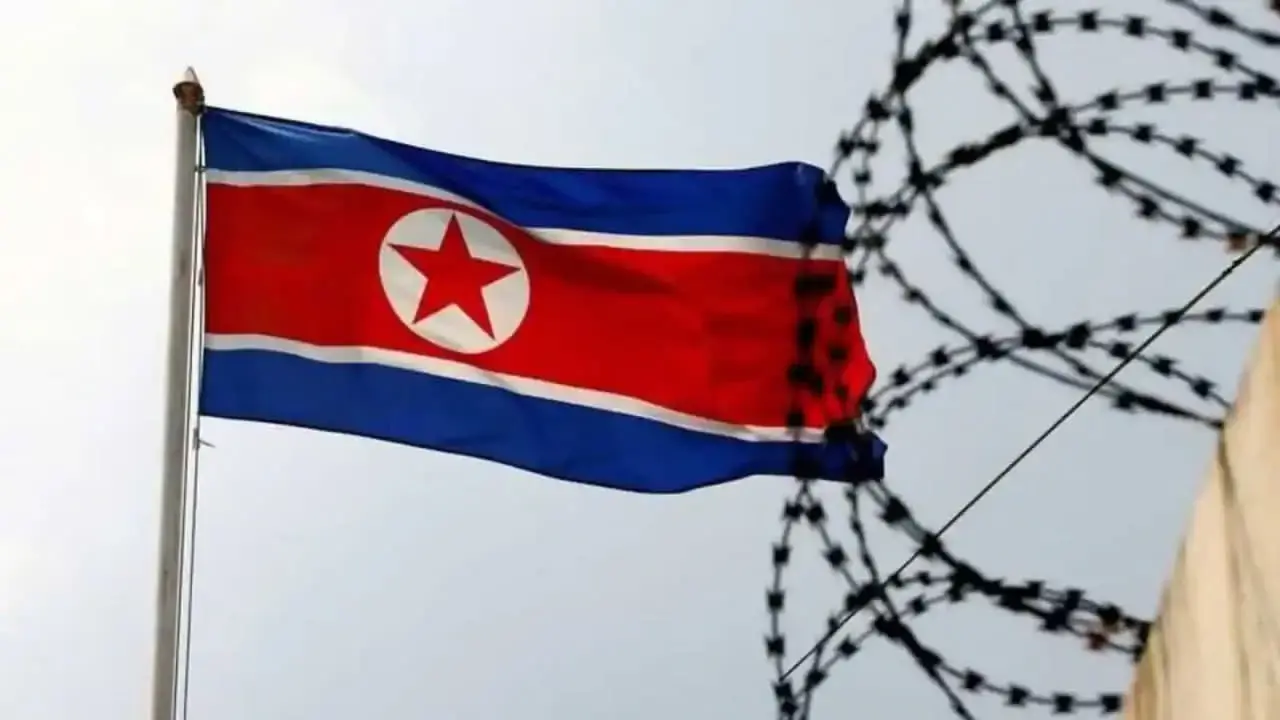
هکرهای کره شمالی در سال گذشته با حداقل هفت حمله به پلتفرمهای رمزارز بینالمللی موفق شدند تا تقریبا 400 میلیون دلار رمزارز را سرقت کنند.
شرکت تجزیه و تحلیل بلاک چین Chainalysis ضمن اعلام این آمار، از 2021 به عنوان یکی از موفقترین سالهای ثبت شده برای هکرهای سایبری شرق آسیا یاد کرده است. هرچند کره شمالی به طور مکرر انجام این دسته از حملات را رد کرده است، اما طبق این گزارش هکرهای این کشور در حملات خود عمدتا شرکتهای سرمایهگذاری و صرافیهای متمرکز را هدف قرار دادهاند.
Chainalysis در گزارش خود توضیح میدهد:
از سال 2020 تا 2021، تعداد هکهای مرتبط با کره شمالی از 4 به 7 و ارزش استخراج شده از این حملات 40 درصد افزایش یافته است.
به گفته این شرکت، هکرها ابتدا از تکنیکهایی مانند فریبهای فیشینگ، سو استفاده از کدها و بدافزار برای استخراج ارزهای موجود در «کیف پولهای گرم» سازمانها استفاده کردهاند و سپس آنها را به آدرسهایی که تحت کنترل کره شمالی هستند منتقل کردهاند.
کیف پولهای گرم یا داغ رمزارز به اینترنت و شبکه ارزهای دیجیتال متصل هستند که با این وجود در برابر هک و نفوذ بسیار آسیبپذیر خواهند بود. کاربران از این دسته کیف پولها برای ارسال و دریافت رمزارزها استفاده میکنند و همچنین به آنها اجازه میدهند تا تعداد توکنهای خود را مشاهده کنند.
با وجود آسیبپذیر بودن این دسته از کیف پولها، بسیاری از کارشناسان توصیه میکنند که به صورت روزانه مقادیر زیادی از رمزارزهای غیر قابل نیاز خود را به کیف پولهای «سرد» منتقل کنید که به اینترنت متصل نیستند.
گروه هکر کره شمالی موسوم به لازاروس؟
Chainalysis در ادامه توضیح میدهد که احتمالا بسیاری از حملات سال گذشته توسط گروه موسوم به «لازاروس» (Lazarus) مربوط میشود. گروه هکری که دولت ایالات متحده آنها را تحریم کرده و گفته میشود که توسط اداره کل شناسایی، سازمان اطلاعاتی کره شمالی کنترل میشود. تاکنون این گروه به دست داشتن در حملات باج افزار جهانی WannaCry در سال 2017، هک بانکهای بینالمللی و حسابهای مشتریان و حملات سایبری به سونی در سال 2014 متهم شدهاند
در همین رابطه، در فوریه سال گذشته، ایالات متحده سه برنامه نویس اهل کره شمالی را به یک هک گسترده با هدف سرقت بیش از 1.3 میلیارد دلار پول و ارز دیجیتال متهم کرده بود و گفته میشود پیونگیانگ پایتخت کره شمالی با استفاده از این ارزهای سرقت شده برای تقویت برنامههای هستهای و موشکهای بالستیک به عنوان راهی برای جدا شدن از تحریمهای بینالمللی استفاده میکند.