سایت خبری
famaserver
  • صفحه نخست
  • تکنولوژی
  • علم و دانش
  • بازی
  • فناوری
  • اینترنت
  • موبایل
سایت خبری
برترین عناوین خبری
  • خرید بیمه: سنتی یا آنلاین؟ کدامیک تجربه بهتری برای مشتریان ایجاد می‌کند؟

سرتیتر خبرها

12 ساعت پیش

12 ساعت پیش

12 ساعت پیش

12 ساعت پیش

12 ساعت پیش

12 ساعت پیش

12 ساعت پیش

12 ساعت پیش

12 ساعت پیش

12 ساعت پیش

زمان انتشار: 4 اکتبر 2026 ساعت 13:40

دسته بندی: فناوری

شناسه خبر: 994996

زمان مطالعه: 5 دقیقه

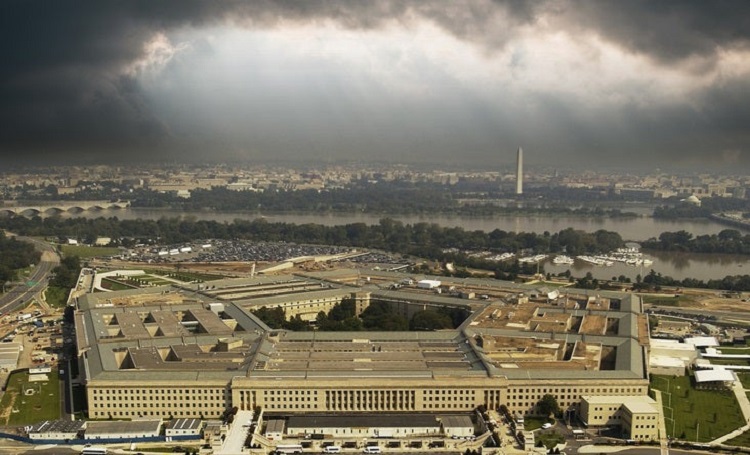
یک رخنه امنیتی در سامانه اطلاعات نیروی انسانی پنتاگون حدود ۹ ماه بدون شناسایی باقی ماند و اطلاعات شخصی بیش از ۳ میلیون نفر را در معرض دسترسی غیرمجاز قرار داد. این سامانه توسط مرکز داده نیروی انسانی دفاعی (DMDC) اداره می‌شود؛ سازمانی که اطلاعات مربوط به بخش بزرگی از نیروهای نظامی و کارکنان غیرنظامی وزارت دفاع آمریکا را مدیریت می‌کند.

به گزارش بیکینگ به نقل از TechSpot، وزارت دفاع آمریکا اعلام کرده است که این حادثه ۲/۷۶ میلیون فرد زنده و حدود ۲۹۴ هزار فرد فوت‌شده را تحت تأثیر قرار داده است. پایگاه داده DMDC در مجموع بیش از ۶۰ میلیون سابقه اطلاعاتی دارد و داده‌های مربوط به نیروهای فعال، نیروهای ذخیره، کارکنان غیرنظامی، پیمانکاران، بازنشستگان، کهنه‌سربازان و اعضای خانواده نظامیان را در خود نگهداری می‌کند.

دسترسی غیرمجاز از اکتبر ۲۰۲۵ تا ژوئیه ۲۰۲۶ ادامه داشته و پس از کشف، پنتاگون آسیب‌پذیری را برطرف کرده است. با این حال، مقام‌های دفاعی هنوز جزئیات مهمی درباره این حمله منتشر نکرده‌اند. مشخص نیست مهاجمان چگونه وارد سامانه شده‌اند، از چه آسیب‌پذیری استفاده کرده‌اند، چه میزان اطلاعات را مشاهده یا کپی کرده‌اند و چرا فعالیت آنها برای حدود ۹ ماه شناسایی نشده است. همچنین مسئول یا کشور احتمالی پشت این نفوذ معرفی نشده است.
 

حساسیت این رخنه فقط به تعداد قربانیان مربوط نمی‌شود. ترکیب شماره تأمین اجتماعی با اطلاعات مربوط به شغل و موقعیت افراد می‌تواند خطراتی فراتر از سرقت هویت معمول ایجاد کند. از سوی دیگر، شماره‌های تأمین اجتماعی و دیگر شناسه‌های دائمی را نمی‌توان مانند یک گذرواژه به‌سادگی تغییر داد؛ بنابراین پیامدهای یک نشت اطلاعاتی ممکن است مدت‌ها پس از رفع آسیب‌پذیری ادامه پیدا کند.

مقام‌های دفاعی می‌گویند تاکنون شواهدی از سوءاستفاده از اطلاعات سرقت‌شده پیدا نکرده‌اند و برای افراد آسیب‌دیده خدمات محافظت از هویت و پایش اعتبار مالی ارائه می‌کنند. با این حال، نبود شواهد سوءاستفاده به معنای از بین رفتن خطر نیست؛ اطلاعات سرقت‌شده می‌تواند ذخیره، معامله یا با داده‌های دیگر ترکیب شود.

این حادثه اندکی پس از افشای یک رخنه جداگانه در وب‌سایت استخدامی اف‌بی‌آی (FBIJobs.gov) رخ داده است. برای پنتاگون، برطرف کردن آسیب‌پذیری تنها مرحله نخست محسوب می‌شود و اکنون مشخص کردن ابعاد واقعی دسترسی ۹ماهه و اینکه آیا اطلاعات کپی یا در جای دیگری استفاده شده‌اند، اهمیت بیشتری دارد.

حتما بخوانید :
اشتراک گذاری

اخبار مرتبط

  • 12 ساعت پیش
  • 12 ساعت پیش
  • 12 ساعت پیش
  • 12 ساعت پیش

دیدگاه ها

دیدگاهتان را بنویسید لغو پاسخ

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *

دسته بندی موضوعات

  • ارتباطات 181
  • امنیت 317
  • اینترنت 3476
  • بازی 8849
  • برنامه نویسی 52
  • تبلیغات 25
  • تکنولوژی 34583
  • دانش‌بنیان 1
  • رمز ارز 1252
  • سیستم عامل 271
  • شبکه اجتماعی 696
  • علم و دانش 16933
  • فناوری 8657
  • کاریکاتور 556
  • کسب و کار 801
  • موبایل 956
  • میزبانی وب 50
  • نرم افزار - سخت افزار 527

جدیدترین مقالات

  • 7 مزیت آیفون نسبت به گوشی‌های اندروید + نکات مهم پیش از خرید
    7 مزیت آیفون نسبت به گوشی‌های اندروید + نکات مهم پیش از خرید 10 ساعت پیش
  • 12 ساعت پیش
  • 12 ساعت پیش
  • 12 ساعت پیش
  • 12 ساعت پیش

میزبانی در هاست ویندوز فاماسرور