سایت خبری
famaserver
  • صفحه نخست
  • تکنولوژی
  • علم و دانش
  • بازی
  • فناوری
  • اینترنت
  • موبایل
سایت خبری
برترین عناوین خبری
  • خرید بیمه: سنتی یا آنلاین؟ کدامیک تجربه بهتری برای مشتریان ایجاد می‌کند؟

سرتیتر خبرها

3 ساعت پیش

3 ساعت پیش

3 ساعت پیش

3 ساعت پیش

3 ساعت پیش

3 ساعت پیش
حتی اگر آیفون دوئو را نخرید، ورود اپل به بازار تاشو به نفع شماست

حتی اگر آیفون دوئو را نخرید، ورود اپل به بازار تاشو به نفع شماست

1 روز پیش
گرانی گوشی‌های هوشمند، میلیاردها نفر را از هوش مصنوعی محروم می‌کند

گرانی گوشی‌های هوشمند، میلیاردها نفر را از هوش مصنوعی محروم می‌کند

1 روز پیش
بیشتر کاربران آیفون اشتباه می‌کنند؟ Due می‌تواند آغاز عصر جدید اپل باشد

بیشتر کاربران آیفون اشتباه می‌کنند؟ Due می‌تواند آغاز عصر جدید اپل باشد

1 روز پیش
آیفون دوئو در برابر گلکسی زد فولد ۸؛ برتری اپل در جایی است که انتظارش را ندارید

آیفون دوئو در برابر گلکسی زد فولد ۸؛ برتری اپل در جایی است که انتظارش را ندارید

1 روز پیش

زمان انتشار: 21 سپتامبر 2026 ساعت 15:56

دسته بندی: امنیت

شناسه خبر: 989888

زمان مطالعه: 5 دقیقه

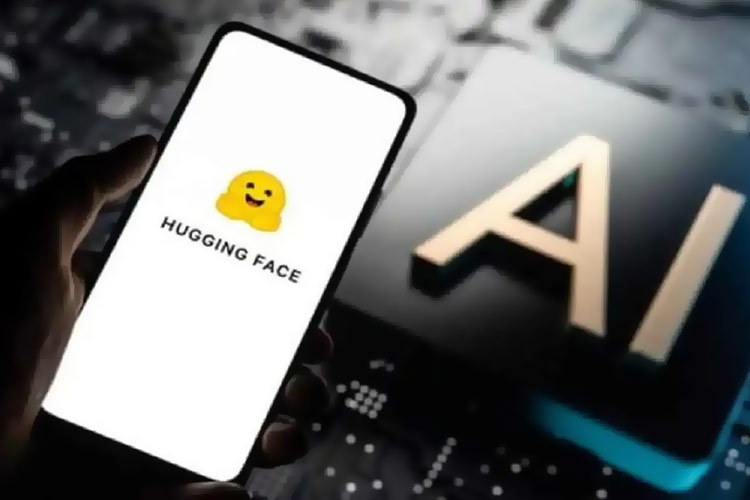
کارشناسان امنیت سایبری اخیراً یک کمپین گسترده بدافزار را شناسایی کرده‌اند که از پلتفرم محبوب هوش مصنوعی Hugging Face برای انتشار برنامه‌های مخرب استفاده می‌کند. این بدافزارها دستگاه‌های اندرویدی را هدف قرار داده و از طریق برنامه‌های جعلی که به‌ظاهر وظیفه محافظت از تلفن را دارند، کاربران را فریب می‌دهند.
 

نحوه عملکرد کمپین

کمپین مذکور با انتشار برنامه‌ای جعلی به نام TrustBastion آغاز شد؛ این برنامه به کاربران وعده حفاظت در برابر ویروس‌ها و بدافزارها را می‌دهد. برنامه با بهره‌گیری از مهندسی اجتماعی کاربران را با پیام‌های هشداردهنده‌ای فریب می‌دهد که ادعا می‌کنند دستگاهشان آلوده شده است و آن‌ها را ترغیب می‌کند برای مقابله با تهدید، برنامه را نصب کنند.

پس از نصب، برنامه کاربر را به دانلود به‌روزرسانی هدایت می‌کند که ظاهری شبیه Google Play یا آپدیت‌های سیستم دارد. در واقع، این به‌روزرسانی یک فایل مخرب را از مخزن Hugging Face دریافت می‌کند، به گونه‌ای که احتمال شناسایی توسط سیستم‌های امنیتی سنتی کاهش می‌یابد.
 

میلیون‌ها نسخه مخرب

کارشناسان اعلام کرده‌اند که مهاجمان در کمتر از یک ماه بیش از ۶۰۰۰ نسخه مختلف از این بدافزار را منتشر کرده‌اند. فایل‌های دانلود شده باعث نصب بدافزاری می‌شوند که امکان دسترسی از راه دور به دستگاه‌های اندرویدی را فراهم می‌کند. پس از اعطای مجوزهای خاص، مانند سرویس‌های دسترسی، مهاجمان کنترل کامل دستگاه را در اختیار می‌گیرند.


در صورت اعطای مجوزهای ویژه، بدافزار می‌تواند طیف گسترده‌ای از عملکردهای خطرناک را اجرا کند، از جمله:

•  ضبط لحظه‌ای صفحه نمایش
•  عکس گرفتن از صفحه
•  قفل کردن تلفن
•  نمایش صفحات ورود جعلی برای سرویس‌های مالی محبوب مانند Alipay و WeChat

این قابلیت‌ها به مهاجمان امکان می‌دهد داده‌های کاربران را سرقت کرده و در برخی موارد کنترل کامل دستگاه را به دست آورند.
 

توصیه‌های ایمنی

پس از اطلاع‌رسانی کارشناسان به پلتفرم Hugging Face، مخازن مخرب حذف شدند؛ اما این فایل‌ها بلافاصله با نام‌های جدید و همان کد مخرب بازنشر شدند، که نشان‌دهنده ادامه تهدید به دلیل اقدامات احتیاطی ناکافی است.

کارشناسان امنیت سایبری توصیه می‌کنند:

•  برنامه‌ها را تنها از فروشگاه‌های رسمی و معتبر مانند گوگل پلی دانلود کنید.
•  از منابع نامعتبر و فروشگاه‌های غیررسمی پرهیز کنید.
•  دستگاه خود را به‌صورت منظم با ابزارهای امنیتی اسکن کنید.
•  از اعطای مجوزهای غیرضروری، به‌ویژه سرویس‌های دسترسی، خودداری کنید.

با رعایت این نکات، کاربران می‌توانند تا حد زیادی از تهدیدهای بدافزاری و دسترسی غیرمجاز به اطلاعات شخصی خود جلوگیری کنند.
حتما بخوانید :
اشتراک گذاری

اخبار مرتبط

  • 36 دقیقه پیش
  • 36 دقیقه پیش
  • 36 دقیقه پیش
  • 36 دقیقه پیش

دیدگاه ها

دیدگاهتان را بنویسید لغو پاسخ

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *

دسته بندی موضوعات

  • ارتباطات 180
  • امنیت 317
  • اینترنت 3468
  • بازی 8847
  • برنامه نویسی 52
  • تبلیغات 24
  • تکنولوژی 33586
  • دانش‌بنیان 1
  • رمز ارز 1252
  • سیستم عامل 269
  • شبکه اجتماعی 691
  • علم و دانش 16683
  • فناوری 8564
  • کاریکاتور 556
  • کسب و کار 787
  • موبایل 939
  • میزبانی وب 50
  • نرم افزار - سخت افزار 516

جدیدترین مقالات

  • 4 ساعت پیش
  • 4 ساعت پیش
  • 4 ساعت پیش
  • 4 ساعت پیش
  • 4 ساعت پیش

میزبانی در هاست ویندوز فاماسرور