سایت خبری
famaserver
  • صفحه نخست
  • تکنولوژی
  • علم و دانش
  • بازی
  • فناوری
  • اینترنت
  • موبایل
سایت خبری
برترین عناوین خبری
  • خرید بیمه: سنتی یا آنلاین؟ کدامیک تجربه بهتری برای مشتریان ایجاد می‌کند؟

سرتیتر خبرها

10 ساعت پیش

10 ساعت پیش

10 ساعت پیش

10 ساعت پیش

10 ساعت پیش

10 ساعت پیش

10 ساعت پیش

10 ساعت پیش

10 ساعت پیش

10 ساعت پیش

زمان انتشار: 25 سپتامبر 2026 ساعت 13:41

دسته بندی: فناوری

شناسه خبر: 991456

زمان مطالعه: 4 دقیقه

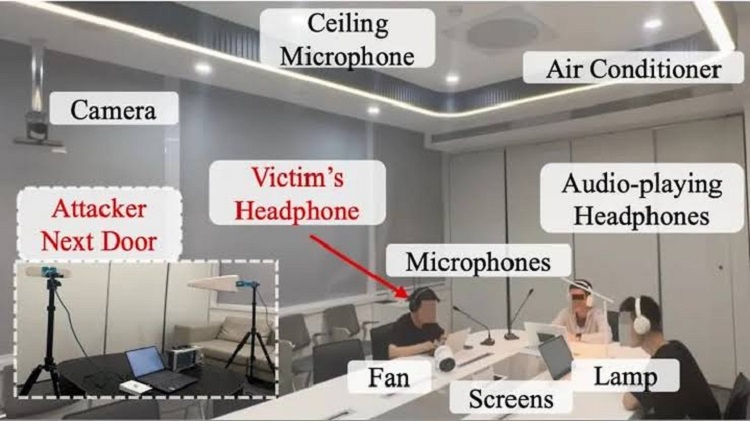
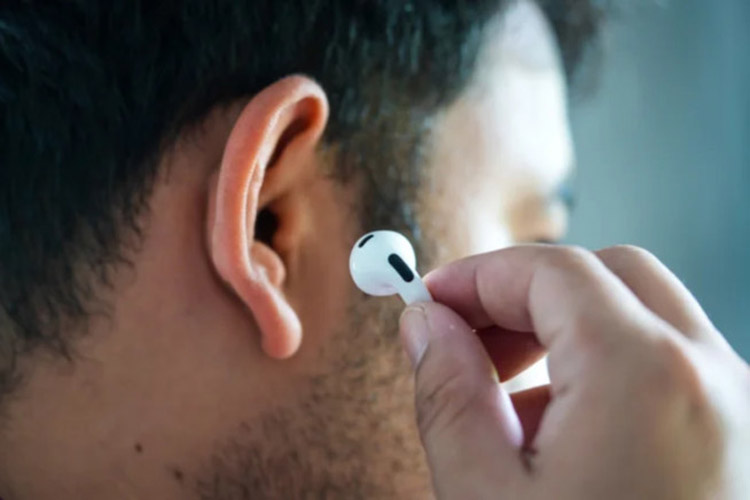
پژوهشگران هنگ‌کنگی نوع جدیدی از حمله شنود را شناسایی کرده‌اند که می‌تواند حریم خصوصی کاربران هدفون، تلفن و برخی دستگاه‌های هوشمند خانگی را تهدید کند. این روش که اینجکت‌اِیو نام دارد، برخلاف حملات سنتی شنود الکترومغناطیسی، به‌جای دریافت غیرفعال سیگنال‌های ضعیف، ابتدا سیگنال رادیویی را به‌صورت فعال به دستگاه تزریق می‌کند.

به گزارش بیکینگ به نقل از Techspot، این پژوهش توسط محققان دانشگاه علم و فناوری هنگ‌کنگ در گوانگژو و دانشگاه پلی‌تکنیک هنگ‌کنگ انجام شده و مقاله آن در کنفرانس امنیتی یواسِنیکس ۲۰۲۶ ارائه شده است. محققان در آزمایش‌های خود ۱۱ محصول تجاری را بررسی کردند که در میان آنها هدفون‌های سونی، اپل، اچ‌پی و فیلیپس، هدفون‌های یوگرین، یک تلفن ویپ و تعدادی پنکه و چراغ هوشمند از برندهای مختلف قرار داشتند.

مبنای حمله، وجود اجزای غیرخطی در مدارهای الکترونیکی دستگاه‌هاست. مهاجم سیگنال رادیویی را در محدوده صفر تا ۹ مگاهرتز به دستگاه ارسال می‌کند. این سیگنال می‌تواند با اجزایی مانند تقویت‌کننده‌ها، مبدل‌های آنالوگ به دیجیتال، مبدل‌های توان و ترانزیستورهای سوئیچینگ تداخل ایجاد کند. در نتیجه، بخشی از اطلاعات صوتی یا فعالیت دستگاه به شکل سیگنال قابل دریافت منتشر می‌شود.


پژوهشگران با استفاده از تجهیزات رادیویی تخصصی توانستند در بسیاری از آزمایش‌ها اطلاعات را از فاصله‌ای بیش از دو متر و حتی از پشت دیوار دریافت کنند. محدوده معمول حمله برای دستگاه‌های مختلف بین یک تا شش متر بود، اما با استفاده از تقویت‌کننده فرکانس رادیویی، صدای قابل فهم هدفون‌ها از فاصله‌ای تا ۳۰ متر بازیابی شد.

یکی از نکات مهم این حمله آن است که رمزگذاری، تصادفی‌سازی و سایر محافظت‌های نرم‌افزاری نمی‌توانند مستقیماً جلوی آن را بگیرند؛ زیرا نشت اطلاعات در مسیر سخت‌افزاری و آنالوگ اتفاق می‌افتد، نه در داده‌های دیجیتال رمزگذاری‌شده.

این حمله هنوز به تجهیزات رادیویی نزدیک و اطلاعاتی درباره نحوه واکنش دستگاه هدف نیاز دارد. با این حال، آزمایش‌هایی در محیط‌هایی مانند اتاق هتل و پشت مبلمان نشان داده‌اند که ایده حمله صرفاً محدود به شرایط آزمایشگاهی نیست. پژوهشگران پیشنهاد می‌کنند استفاده از محافظ الکترومغناطیسی، فیلتر و سیم‌کشی زوج‌تابیده می‌تواند احتمال موفقیت چنین حملاتی را کاهش دهد، هرچند تضمینی برای جلوگیری کامل وجود ندارد.
حتما بخوانید :
اشتراک گذاری

اخبار مرتبط

  • 10 ساعت پیش
  • 10 ساعت پیش
  • 10 ساعت پیش
  • 10 ساعت پیش

دیدگاه ها

دیدگاهتان را بنویسید لغو پاسخ

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *

دسته بندی موضوعات

  • ارتباطات 181
  • امنیت 317
  • اینترنت 3476
  • بازی 8847
  • برنامه نویسی 52
  • تبلیغات 24
  • تکنولوژی 33916
  • دانش‌بنیان 1
  • رمز ارز 1252
  • سیستم عامل 270
  • شبکه اجتماعی 693
  • علم و دانش 16749
  • فناوری 8600
  • کاریکاتور 556
  • کسب و کار 789
  • موبایل 944
  • میزبانی وب 50
  • نرم افزار - سخت افزار 519

جدیدترین مقالات

  • 10 ساعت پیش
  • 10 ساعت پیش
  • 10 ساعت پیش
  • 10 ساعت پیش
  • 10 ساعت پیش

میزبانی در هاست ویندوز فاماسرور