نفوذ به قلب نئوبانک با دعوت رسمی؛ مدیر امنیت بلو از جزئیات رویداد «دیپ دایو» میگوید
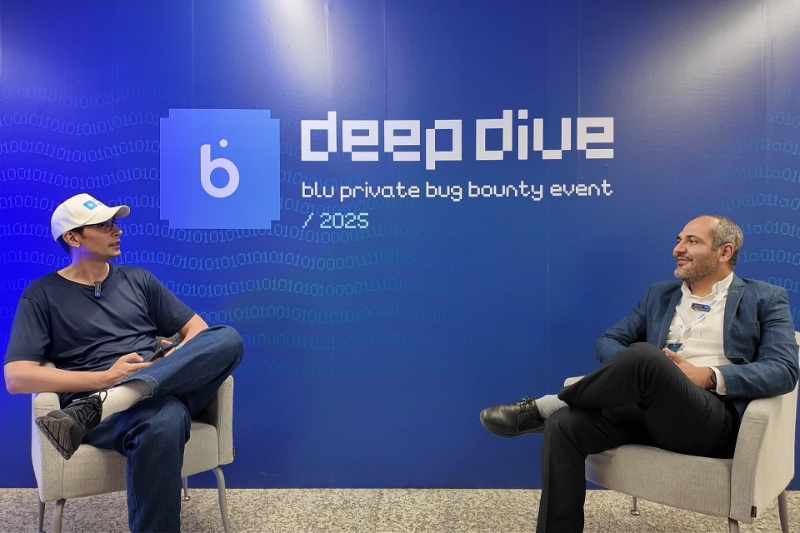
نفوذ به قلب نئوبانک با دعوت رسمی؛ مدیر امنیت بلو از جزئیات رویداد «دیپ دایو» میگوید
بلوبانک در تاریخ ۸ و ۹ خرداد ماه، اولین رویداد رسمی باگبانتی خود را با عنوان «blu Deep Dive» برگزار کرد. رویداد دیپدایو با حضور ۶۰ هکر کلاه سفید در قالب ۲۲ گروه، با هدف شناسایی و گزارش آسیبپذیریهای احتمالی در زیرساختهای این نئوبانک ترتیب داده شد. ویژگی منحصربهفرد رویداد، برگزاری آن در طبقهی سیزدهم برج سامان، یعنی در قلب ساختمان مرکزی بانک بود که فضایی متفاوت و تعاملی را برای شرکتکنندگان فراهم آورد.
هدف اصلی رویداد دیپدایو، همانطور که مدیر امنیت بلو نیز تأکید کرد، فراتر از پیدا کردن باگ و شامل ایجاد «ارتباط مستمر با جامعهی تخصصی» و تقویت «اعتماد» متقابل میان متخصصان امنیت و مجموعهی بانکی بلو بود. بیکینگ در حاشیهی رویداد دیپدایو، با اسماعیل ملااحمدی، مدیر تیم امنیت بلو دربارهی این رویداد و اتفاقات آن، گپوگفتی داشت که در ادامه میتوانید جزئیات آن را بخوانید.
بهعنوان مدیر امنیت بلوبانک، آیا رویداد باگبانتی مطابق انتظارات شما پیش رفت؟
بله، رویداد تا لحظهی مصاحبه کاملاً عالی پیش رفت؛ حضور تعداد بالای شرکتکنندگان و رضایت آنها نیز مایهی خرسندی ما بود.
***
از نگاه ما در بیکینگ نیز ایجاد فضایی جدید و جذاب برای شرکتکنندگان بسیار جالبتوجه بود؛ فضایی که به هکرها اجازه میداد تا در دل یک بانک، در ماراتنی برای پیدا کردن باگ شرکت کنند.
***
چه ضرورتی باعث شد بلوبانک بهعنوان یک نئوبانک، سراغ چنین رویدادی برود؟ آیا صرفاً دغدغهی امنیت بود یا هدفهای دیگری هم دنبال میشد؟
ضرورت برگزاری این رویداد از چند جنبه قابل بررسی است:
- جسارت و پیشرو بودن: مجموعهی بلو در تمام حوزهها، از جمله امنیت، جسارت دارد و خود را پیشرو میداند.
- ماهیت مستمر امنیت: امنیت یک مقولهی جانبی نیست که بتوان آن را بهشکل محدود حل کرد؛ بلکه یک فرآیند «مستمر» است.
- محدودیت تیم داخلی: هرچقدر هم که یک تیم داخلی قوی باشد، باز هم تعداد نفرات آن محدود است و یک برنامه باگبانتی میتواند زوایای دید جدیدی را به فرآیندهای امنیتی اضافه کند.
- مقرونبهصرفه بودن: با وجود هزینههای برگزاری رویداد و جوایز، برگزاری باگبانتی از لحاظ هزینه برای سازمانها بسیار مقرونبهصرفه است. پیدا شدن یک باگ امنیتی میتواند لطمهی بزرگی به اعتبار یک بانک بزند و این روش، از زیانهای احتمالی بزرگتر جلوگیری میکند.
- بازی برد-برد: این یک بازی «برد-برد» است که در آن، متخصصان امنیت (که «کلاه سفیدها» نامیده میشوند) پاداش خود را دریافت میکنند و کسبوکارها نیز نواقص خود را رفع کرده و امنتر میشوند.
امتیازاتی که تیمها در حین رویداد دریافت میکردند دقیقاً بیانگر چه نوع کشفیاتی بودند؟ برای مثال وقتی میگوییم یک تیم ۱۱ امتیاز گرفته، این چه معنایی در ساختار امنیتی دارد؟
امتیاز یا عدد اعلام شده، بیانگر تعداد گزارشهای ارسالی از سوی یک تیم است؛ برای مثال، تیمی که در صدر جدول قرار داشت، ۱۱ گزارش آسیبپذیری ارسال کرده بود. این گزارشها پس از ارسال، توسط یک تیم داوری ۶نفره بررسی میشوند. پرداختها براساس اهمیت و شدت باگهای تأیید شده انجام میشود. معیارهای ارزیابی شدت باگ شامل تأثیر آن بر کسبوکار، حوزهی مالی و اطلاعات مشتریان است و هرچه باگ پراهمیتتر باشد، مبلغ جایزه آن نیز بیشتر خواهد بود. در نهایت به تیمهای برتر جوایزی اهدا میشود؛ اما هر تیمی که حتی یک گزارش معتبر ارسال کرده باشد، متناسب با آن پاداش دریافت خواهد کرد.
رویداد باگبانتی چه تأثیر بلندمدتی روی فضای فناوری بانکی کشور خواهد داشت، فراتر از امنتر شدن پلتفرم بلوبانک؟
برگزاری رویداد باگبانتی بلو، بانکها و مؤسسات مالی دیگر را نیز به همین سمت سوق خواهد داد. این امر باعث میشود متخصصان امنیت با «حوزه مالی» و «نئوبانکها» بیشتر آشنا شوند. این آشنایی سبب میشود تا آنها به سمت تست و ارزیابی پلتفرمها و زیرساختهای بانکی دیگر نیز بروند که در نهایت به نفع کل اکوسیستم فناوری بانکی کشور خواهد بود.
آیا در طول سال راههای دیگری هم برای همکاری با متخصصان بیرونی وجود دارد؟ هکرها خارج از این رویداد چطور میتوانند کشفیات خود را به شما اطلاع دهند؟
بله، فرآیند همکاری «مستمر» است و با پایان رویداد متوقف نمیشود. بلو پیش از این رویداد نیز برنامههایی برای دریافت گزارشهای امنیتی داشته؛ متخصصان میتوانند در هر زمان گزارشهای خود را از طریق آدرس ایمیل bugbounty@bluteam.ir ارسال کنند. این گزارشها توسط تیم داوری بلو بررسی شده و متناسب با آن، پاداش پرداخت میشود.
اگر به گذشته برگردید، دوست داشتید بهجای مدافع، در جایگاه یکی از این هکرهای خلاق میبودید؟ فضای حمله برای شما جذابتر است یا دفاع؟
من شخصاً سمت «دفاع» را بیشتر میپسندم و علاقهی شخصیام بهحساب میآید؛ هرچند که نفوذ و حمله نیز جذابیتهای خود را دارد.