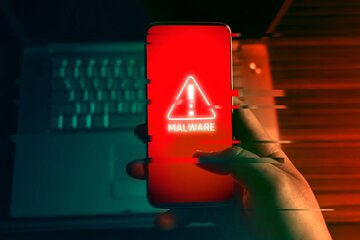
به گزارش خبرگزاری بیکینگ و براساس گزارش زومیت، پژوهشگران امنیتی بیتدیفندر از شناسایی بدافزاری به نام Midnight Mimosa خبر دادهاند که پیش از رسیدن گوشی به دست خریدار، در نرمافزار سیستمی آن قرار میگیرد. این بدافزار در هزاران دستگاه ارزانقیمت اندرویدی در بیش از ۱۵۰ کشور شناسایی شده و میتواند بدون اطلاع کاربر، برنامههای دیگری نصب کند و از گوشی برای کلاهبرداری تبلیغاتی استفاده کند.
بدافزار یادشده دستگاههای چندبرندی مجهز به تراشههای مدیاتک را هدف گرفته است. پژوهشگران مدلهایی مرتبط با برندهای دوجی و کیوبوت را شناسایی کردهاند؛ علاوهبراین، برخی گوشیهای تقلبی با نام مدلهایی مانند گلکسی S25 اولترا و آیفون ۱۷ پرو مکس نیز در میان نمونهها دیده میشوند. این نامها لزوماً به معنای آلودهبودن گوشیهای اصلی سامسونگ و اپل نیستند؛ در برخی موارد، سازندگان گوشیهای ارزان از نام این محصولات برای معرفی دستگاههای تقلبی استفاده کردهاند.
بدافزاری که بهسادگی حذف نمیشود
تفاوت اصلی Midnight Mimosa با بدافزارهای معمولی این است که در قالب بخشی از سیستمعامل نصب میشود و دسترسیهای سطح سیستم دارد. به همین دلیل، میتواند برنامههای دیگر را بیسروصدا نصب یا حذف کند و مجوزهای لازم را در اختیار آنها بگذارد؛ کاری که با حذف یک برنامه از فهرست اپلیکیشنها حل نمیشود.
هدف اصلی این عملیات، ظاهراً کسب درآمد از طریق نمایش و کلیکهای جعلی روی تبلیغات است. افزونبراین، دستگاههای آلوده میتوانند به گرههای واسطهی اینترنتی تبدیل شوند و بخشی از باتنتها را تشکیل دهند؛ شبکههایی از دستگاههای آلوده که ممکن است برای حملاتی مانند ازکارانداختن سرویسهای آنلاین به کار گرفته شوند.
بیتدیفندر همچنین ۱۳ اپلیکیشن موجود در گوگل پلی را پیدا کرده که با زیرساخت مرتبط با این عملیات ارتباط دارند و کدهای مشابهی برای کلاهبرداری تبلیغاتی در آنها دیده شده است. پژوهشگران هنوز مشخص نکردهاند بدافزار دقیقاً در کدام مرحله از زنجیرهی تأمین گوشی وارد میانافزار شده یا چه شخص و شرکتی مسئول این کار بوده است.
ازآنجاکه حذف معمولی برنامهها برای پاککردن این بدافزار کافی نیست، راهحل به پاکسازی یا نصب فرمور سالم وابسته است. بنابراین هنگام خرید گوشی بسیار ارزان و ناشناخته، صرفاً به نام درجشده روی جعبه اعتماد نکنید؛ سابقهی سازنده و پشتیبانی نرمافزاری دستگاه نیز اهمیت دارد.
۲۲۷۲۲۷